Что такое мобильный ID простыми словами: как работает верификация номера телефона и почему эта технология меняет правила цифровой идентификации
Идентификатор — это признак, который однозначно указывает на конкретный объект среди множества похожих. Номер паспорта отличает один документ от миллионов таких же по формату, артикул товара отличает одну модель от соседней на складе, инвентарный номер компьютера в офисе отличает его от десятков одинаковых ноутбуков в той же комнате. У человека в цифровом пространстве тоже есть такие метки.
Среди них — номер телефона: он привязан к конкретному договору с оператором и служит одним из наиболее надёжных цифровых идентификаторов личности. В отличие от, например, IP-адреса, который может одновременно использоваться несколькими пользователями и устройствами, или IMSI — технического идентификатора абонентской подписки внутри сети оператора, не привязанного напрямую к человеку, — номер телефона соотносится с конкретным договором, заключённым при предъявлении паспорта. Именно этот факт лежит в основе Мобильного ID: технология превращает привязку номера к личности в инструмент цифровой идентификации.
Мобильный ID — полное объяснение технологии
Мобильный ID — сервис цифровой идентификации и авторизации, разработанный операторами связи на базе международного стандарта. Он помогает подтвердить, что пользователь владеет указанным номером телефона. Отдельные функции сервиса позволяют получить данные абонента из записей оператора или сверить сведения, введённые пользователем в форму, с данными оператора — например, проверить, совпадает ли имя с тем, на кого зарегистрирована сим-карта.
Технология работает в масштабах всей страны: экосистема Мобильного ID в России охватывает свыше 100 миллионов абонентов и уже интегрирована с крупными российскими платформами — банками, маркетплейсами, страховыми компаниями.
Стандарт GSMA Mobile Connect: международная основа технологии
Российские решения Мобильного ID используют спецификации GSMA Mobile Connect — международного стандарта, разработанного ассоциацией GSMA и применявшегося операторами связи по всему миру. С марта 2026 года GSMA прекратила сопровождение этих спецификаций: направление консолидировано в рамках инициатив Open Gateway и CAMARA. Уже развёрнутые решения на базе Mobile Connect могут продолжать работу — прекращение сопровождения не означает отключения действующих сервисов.
Как работает авторизация через Мобильный ID: пошаговый процесс
Для пользователя весь процесс выглядит предельно просто, хотя за кадром работает сложная криптографическая инфраструктура. Обычно процесс укладывается в несколько секунд.
Как работает авторизация через Мобильный ID в режиме SIM-Push:
- Пользователь открывает сайт или приложение партнёра и нажимает кнопку «Войти через Мобильный ID».
- Вводит номер телефона в соответствующее поле.
- На телефон поступает SIM-Push — уведомление, которое формируется на уровне сети оператора и не требует установки отдельного приложения.
- Пользователь видит запрос «Подтвердить вход в сервис?» и нажимает «Подтвердить».
- Оператор верифицирует подтверждение и передаёт токен авторизации сервису.
- Пользователь получает доступ — без единого введённого пароля.
Весь процесс занимает от 2 до 5 секунд — быстрее, чем открыть SMS с кодом и вручную скопировать оттуда цифры.
Бесшовная авторизация и авторизация с подтверждением: два режима работы Mobile ID
У Мобильного ID есть два принципиально разных режима. Бесшовная проверка позволяет подтвердить номер без ввода SMS-кода и нажатия на уведомление — сервис сравнивает номер, введённый пользователем, с номером, который определяется через мобильную сеть оператора. Этот режим работает только при условии, что устройство пользователя подключено именно к мобильной сети и на нём включена передача данных; при подключении через Wi-Fi или другие каналы он недоступен.
Второй режим — авторизация с SIM-Push: на телефон приходит уведомление от оператора, и пользователь нажимает «Подтвердить». Если бесшовная проверка невозможна, сервис автоматически переключается на SIM-Push; при его недоступности — на резервный способ, например SMS-код, в зависимости от подключённого решения. Выбор режима при успешной проверке зависит от требований безопасности конкретного сервиса: для входа в личный кабинет интернет-магазина обычно достаточно бесшовного режима, а для подтверждения крупного платежа сервис попросит явное подтверждение.
Роль SIM-карты и сети оператора в проверке подлинности
Способ проверки в Мобильном ID зависит от реализации и сценария. В режиме SIM-Push пользователь подтверждает запрос через SIM-карту: криптографическая операция происходит на её чипе, а ключ не покидает устройство и не передаётся по сети. В бесшовном сценарии номер проверяется иначе — средствами мобильной сети оператора, без участия SIM-апплета. Оба подхода принципиально отличаются от SMS-кода: в SMS текст с кодом передаётся открыто по сети и может быть перехвачен или выманен обманом.
Верификация через Мобильный ID vs. SMS-код: в чём принципиальная разница
Распространённое заблуждение звучит так: Мобильный ID — это просто «улучшенный SMS-код». На самом деле разница не в удобстве, а в архитектуре безопасности. Мобильный ID позволяет подтвердить номер без ручного ввода SMS-кода: нет кода — нечего перехватить в сети или выманить через поддельную форму. Вместе с тем безопасность зависит от выбранного сценария и дополнительных проверок: например, риск мошеннической замены SIM-карты остаётся актуальным и требует отдельных мер для чувствительных операций.
|
Параметр |
SMS-код |
Мобильный ID |
|
Действия пользователя |
получить SMS, ввести код вручную |
подтвердить SIM-Push или дождаться бесшовной проверки |
|
Необходимость ввода кода |
да |
нет |
|
Поддерживаемые операторы в РФ |
большинство операторов |
МТС, МегаФон, билайн, Т2 |
|
Условие бесшовной проверки |
недоступна |
устройство в мобильной сети с включённой передачей данных |
|
Резервный способ входа |
— |
SIM-Push или SMS в зависимости от подключённого решения |
|
Риск перехвата передаваемого кода |
присутствует |
код не передаётся — подтверждение происходит через сеть оператора |
|
Риск SIM-свопинга |
высокий |
присутствует; для чувствительных операций рекомендуется дополнительная проверка факта замены SIM |
Почему SMS-коды уязвимы и как Mobile ID закрывает эти уязвимости
SIM-свопинг позволяет мошеннику перехватить управление номером после его мошеннического переоформления на новую SIM-карту. Мобильный ID не устраняет этот риск автоматически: при успешном SIM-swap злоумышленник получает контроль над номером, и последующие проверки по нему теряют надёжность. Для чувствительных операций операторские API позволяют дополнительно проверить факт недавней замены SIM-карты и учесть это в антифрод-правилах.
Какие данные передаёт Мобильный ID и как работает согласие пользователя
Частый вопрос бизнеса — как получить данные по телефону клиента законно и с его согласия, не нарушая при этом требований закона. Главный психологический барьер для пользователей — опасение, что технология передаст персональные данные без спроса. На практике Мобильный ID никогда не передаёт данные без явного согласия пользователя — и это не маркетинговое обещание, а техническая архитектура системы. Безопасность и регулирование здесь работают в связке: передача данных через Mobile ID осуществляется с учётом требований 152-ФЗ «О персональных данных». При этом компания, использующая сервис, самостоятельно несёт обязанности по определению целей обработки, получению необходимых согласий и защите полученных сведений.
Какие данные может передавать Мобильный ID
Состав передаваемых данных согласуют при подключении — он зависит от оператора, выбранного сценария, тарифа и запрошенных разрешений. Проверка номера, получение данных для автозаполнения формы и сверка введённой анкеты с данными оператора — это отдельные сценарии. Сервис получает только те поля, которые доступны в выбранном сценарии и явно разрешены пользователем. Например, простая проверка номера не предполагает передачи ФИО или даты рождения — эти данные запрашиваются только в сценариях автозаполнения или верификации при наличии соответствующего согласия.
Валидация данных: как Mobile ID защищает бизнес от недостоверной информации
Помимо прямой передачи данных, Мобильный ID умеет верифицировать сведения, которые пользователь ввёл самостоятельно, — система сверяет их с записями оператора. Если имя в форме не совпадает с именем владельца номера, сервис сигнализирует об этом бизнесу. Это мощный инструмент против мошенничества при онбординге: злоумышленник может ввести чужие данные в форму, но не может подделать привязку номера к личности на стороне оператора.
Как пользователь контролирует передачу своих данных
Перед получением данных сервис объясняет пользователю, какие сведения запрашивает и для чего, и получает необходимое согласие. Срок действия согласия и порядок повторного подтверждения определяются условиями выбранного сервиса. Пользователь вправе отозвать согласие — порядок отзыва зависит от конкретного оператора и сервиса.
Где применяется Мобильный ID: реальные сценарии для бизнеса и жизни
Мобильный ID применяется в разных отраслях: в финансовых сервисах, e-commerce и офлайн-ритейле. Конкретный набор сценариев зависит от оператора, подключённого решения и требований бизнеса.
Банки и финтех: KYC без бумаг и очередей
В финансовых сервисах Mobile ID помогает подтвердить номер телефона, заполнить анкету верифицированными данными оператора и сверить введённые сведения с записями оператора. Возможность использовать эти результаты как часть процедуры идентификации клиента зависит от требований законодательства и внутренних процедур банка — Mobile ID не заменяет предусмотренные законом шаги идентификации. Защита от мошеннических анкет — отдельный аргумент в пользу сверки данных через оператора: подделать привязку номера к записям оператора намного сложнее, чем заполнить форму чужими данными. Распознавание документов и видеоверификация — отдельные инструменты, доступные в составе KYC-платформ операторов, но не являющиеся базовой функцией Mobile ID.
Интернет-магазины и маркетплейсы: как Mobile ID поднимает конверсию
Длинная регистрационная форма — один из главных убийц конверсии в e-commerce: пользователь готов купить прямо сейчас, но форма из десяти полей отбивает желание довести покупку до конца. Мобильный ID сокращает путь от «хочу купить» до «оплачено» до пары кликов. МТС указывает на странице Mobile ID средний рост конверсии в оформление заказа на 30%. Результат для конкретной компании зависит от исходной формы регистрации и внедрённого сценария. Например, МТС сообщает об увеличении выпуска карт Ozon Банка на 20% после сокращения пути идентификации — это показатель выпуска карт, а не продаж интернет-магазина.
Автозаполнение форм: как Mobile ID ускоряет регистрацию и снижает ошибки
Отдельная функция Мобильного ID — автозаполнение регистрационных форм верифицированными оператором данными. Это не просто про удобство: одновременно устраняются опечатки при ручном вводе и гарантируется достоверность введённых сведений. Ценность здесь двойная — пользователь экономит время на заполнении полей, а бизнес получает верифицированные данные вместо самодекларированных, которые нередко оказываются неточными или намеренно искажёнными.
Ретейл, госуслуги и публичные Wi-Fi сети: Mobile ID в офлайне
Мобильный ID работает не только в браузере. В офлайн-ритейле сервис можно использовать на кассе для подтверждения номера и действий участника программы лояльности — без необходимости искать карту или диктовать номер кассиру. Интеграция с государственными порталами и публичными Wi-Fi-сетями технически возможна, однако конкретные внедрения стоит уточнять у оператора или поставщика решения.
Преимущества Мобильного ID: почему это выгодно всем сторонам
Разберём, что Mobile ID даёт бизнесу на практике.
Что получает бизнес: конверсия, безопасность, данные
Ключевые преимущества для бизнеса:
- рост конверсии при регистрации и оформлении заказа;
- снижение затрат на поддержку — меньше обращений на сброс забытых паролей;
- верифицированные данные клиента без ручного ввода;
- снижение мошенничества при онбординге новых пользователей;
- автоматическая сверка введённых пользователем сведений с записями оператора;
- передача данных через Mobile ID требует соблюдения 152-ФЗ как со стороны оператора связи, так и со стороны компании, использующей сервис;
- простая интеграция через API без глубокой перестройки инфраструктуры.
Это удобство для бизнеса ощутимо уже на этапе первого месяца использования: снижается нагрузка на поддержку, а быстрая авторизация пользователей напрямую увеличивает долю завершённых регистраций.
Часто задаваемые вопросы
Откуда у оператора мои данные?
Данные предоставлены оператору лично при заключении договора на сим-карту — вместе с паспортом. Оператор хранит их в зашифрованном виде и применяет для верификации только с согласия пользователя — порядок и условия получения согласия определяются выбранным сервисом и оператором.
Безопасно ли использовать Mobile ID? Мои данные не утекут?
Способ защиты зависит от сценария. В режиме SIM-Push криптографическая операция происходит на чипе сим-карты, а ключ не покидает устройство — это существенно затрудняет перехват по сравнению с SMS-кодом, который передаётся текстом через сеть. В бесшовном сценарии номер проверяется средствами мобильной сети оператора. В обоих случаях код, который можно перехватить или выманить фишингом, в процессе не участвует.
Защищает ли Mobile ID от мошеннической замены SIM-карты?
Нет, Мобильный ID не отменяет риск мошеннической замены SIM-карты: если злоумышленник переоформил номер на себя, последующие проверки по этому номеру ненадёжны. Для чувствительных операций можно дополнительно проверять факт недавней замены SIM через операторские API и учитывать этот сигнал в антифрод-правилах.
Какие операторы поддерживают Mobile ID?
Решение i-Digital поддерживает номера большой четвёрки: МТС, МегаФон, билайн и Т2. На странице продукта указана аудитория сервиса — более 100 млн. Поддержку конкретного номера и сценария уточняют при подключении.
Как отозвать согласие на передачу данных?
Порядок отзыва согласия указан в условиях оператора и сервиса, которому передаются данные. Отзыв не всегда означает немедленное удаление всех ранее полученных сведений: последствия зависят от целей и законных оснований обработки, установленных 152-ФЗ.
Чем Mobile ID отличается от биометрии?
Биометрия применяет физические характеристики человека — отпечаток пальца, черты лица, голос. Мобильный ID использует сим-карту как криптографический токен. Технологии могут применяться совместно: встроенные платежи в приложении банки нередко подтверждают связкой биометрии и проверки через оператора.
Как подключить Мобильный ID для бизнеса?
Подключение для сайта или приложения — технически управляемый процесс через API. Важно понимать, какие операторы предоставляют сервис и как выглядит путь интеграции.
Какие операторы предоставляют Mobile ID в России?
Мобильный ID в России предоставляют операторы большой четвёрки: МТС, МегаФон, билайн и Т2. Набор функций и условия партнёрства у каждого оператора различаются. Выбор оператора для интеграции обычно зависит от того, абоненты каких сетей преобладают в целевой аудитории, и от требуемого набора сценариев.
Какие технические требования нужны для интеграции через API?
Интеграция использует API оператора или провайдера. В решениях на базе Mobile Connect применяется OpenID Connect — протокол аутентификации поверх OAuth 2.0. Подключение включает несколько этапов: согласовать сценарии и состав запрашиваемых данных, оформить доступ к API, встроить проверку номера и получение согласий пользователя, настроить обработку результатов и резервный способ входа, провести тестирование. Сроки зависят от выбранного сценария и сложности внутренней системы авторизации.
Пользователь вводит номер телефона на сайте, ждёт код из SMS, а сообщение не приходит. Через минуту он закрывает вкладку и уходит к конкуренту. Такая ситуация повторяется тысячами каждый день, и бизнес теряет клиентов из-за банальной задержки доставки.
Авторизация по звонку работает по-другому: вместо текстового сообщения система звонит на телефон пользователя. Звонок доходит почти мгновенно, не блокируется спам-фильтрами и обходится дешевле SMS в 3–7 раз.
Коротко о главном
- Авторизация по звонку — способ подтвердить личность через телефонный звонок, альтернатива SMS-кодам и паролям.
- Существует несколько вариантов: Flash Call, Call Me, Voice Password.
- Звонок обходится дешевле SMS в 3–7 раз, доставляется мгновенно и не попадает под спам-фильтры.
- Интеграция через API занимает от нескольких часов до одного рабочего дня.
Аутентификация, идентификация и авторизация — в чём разница
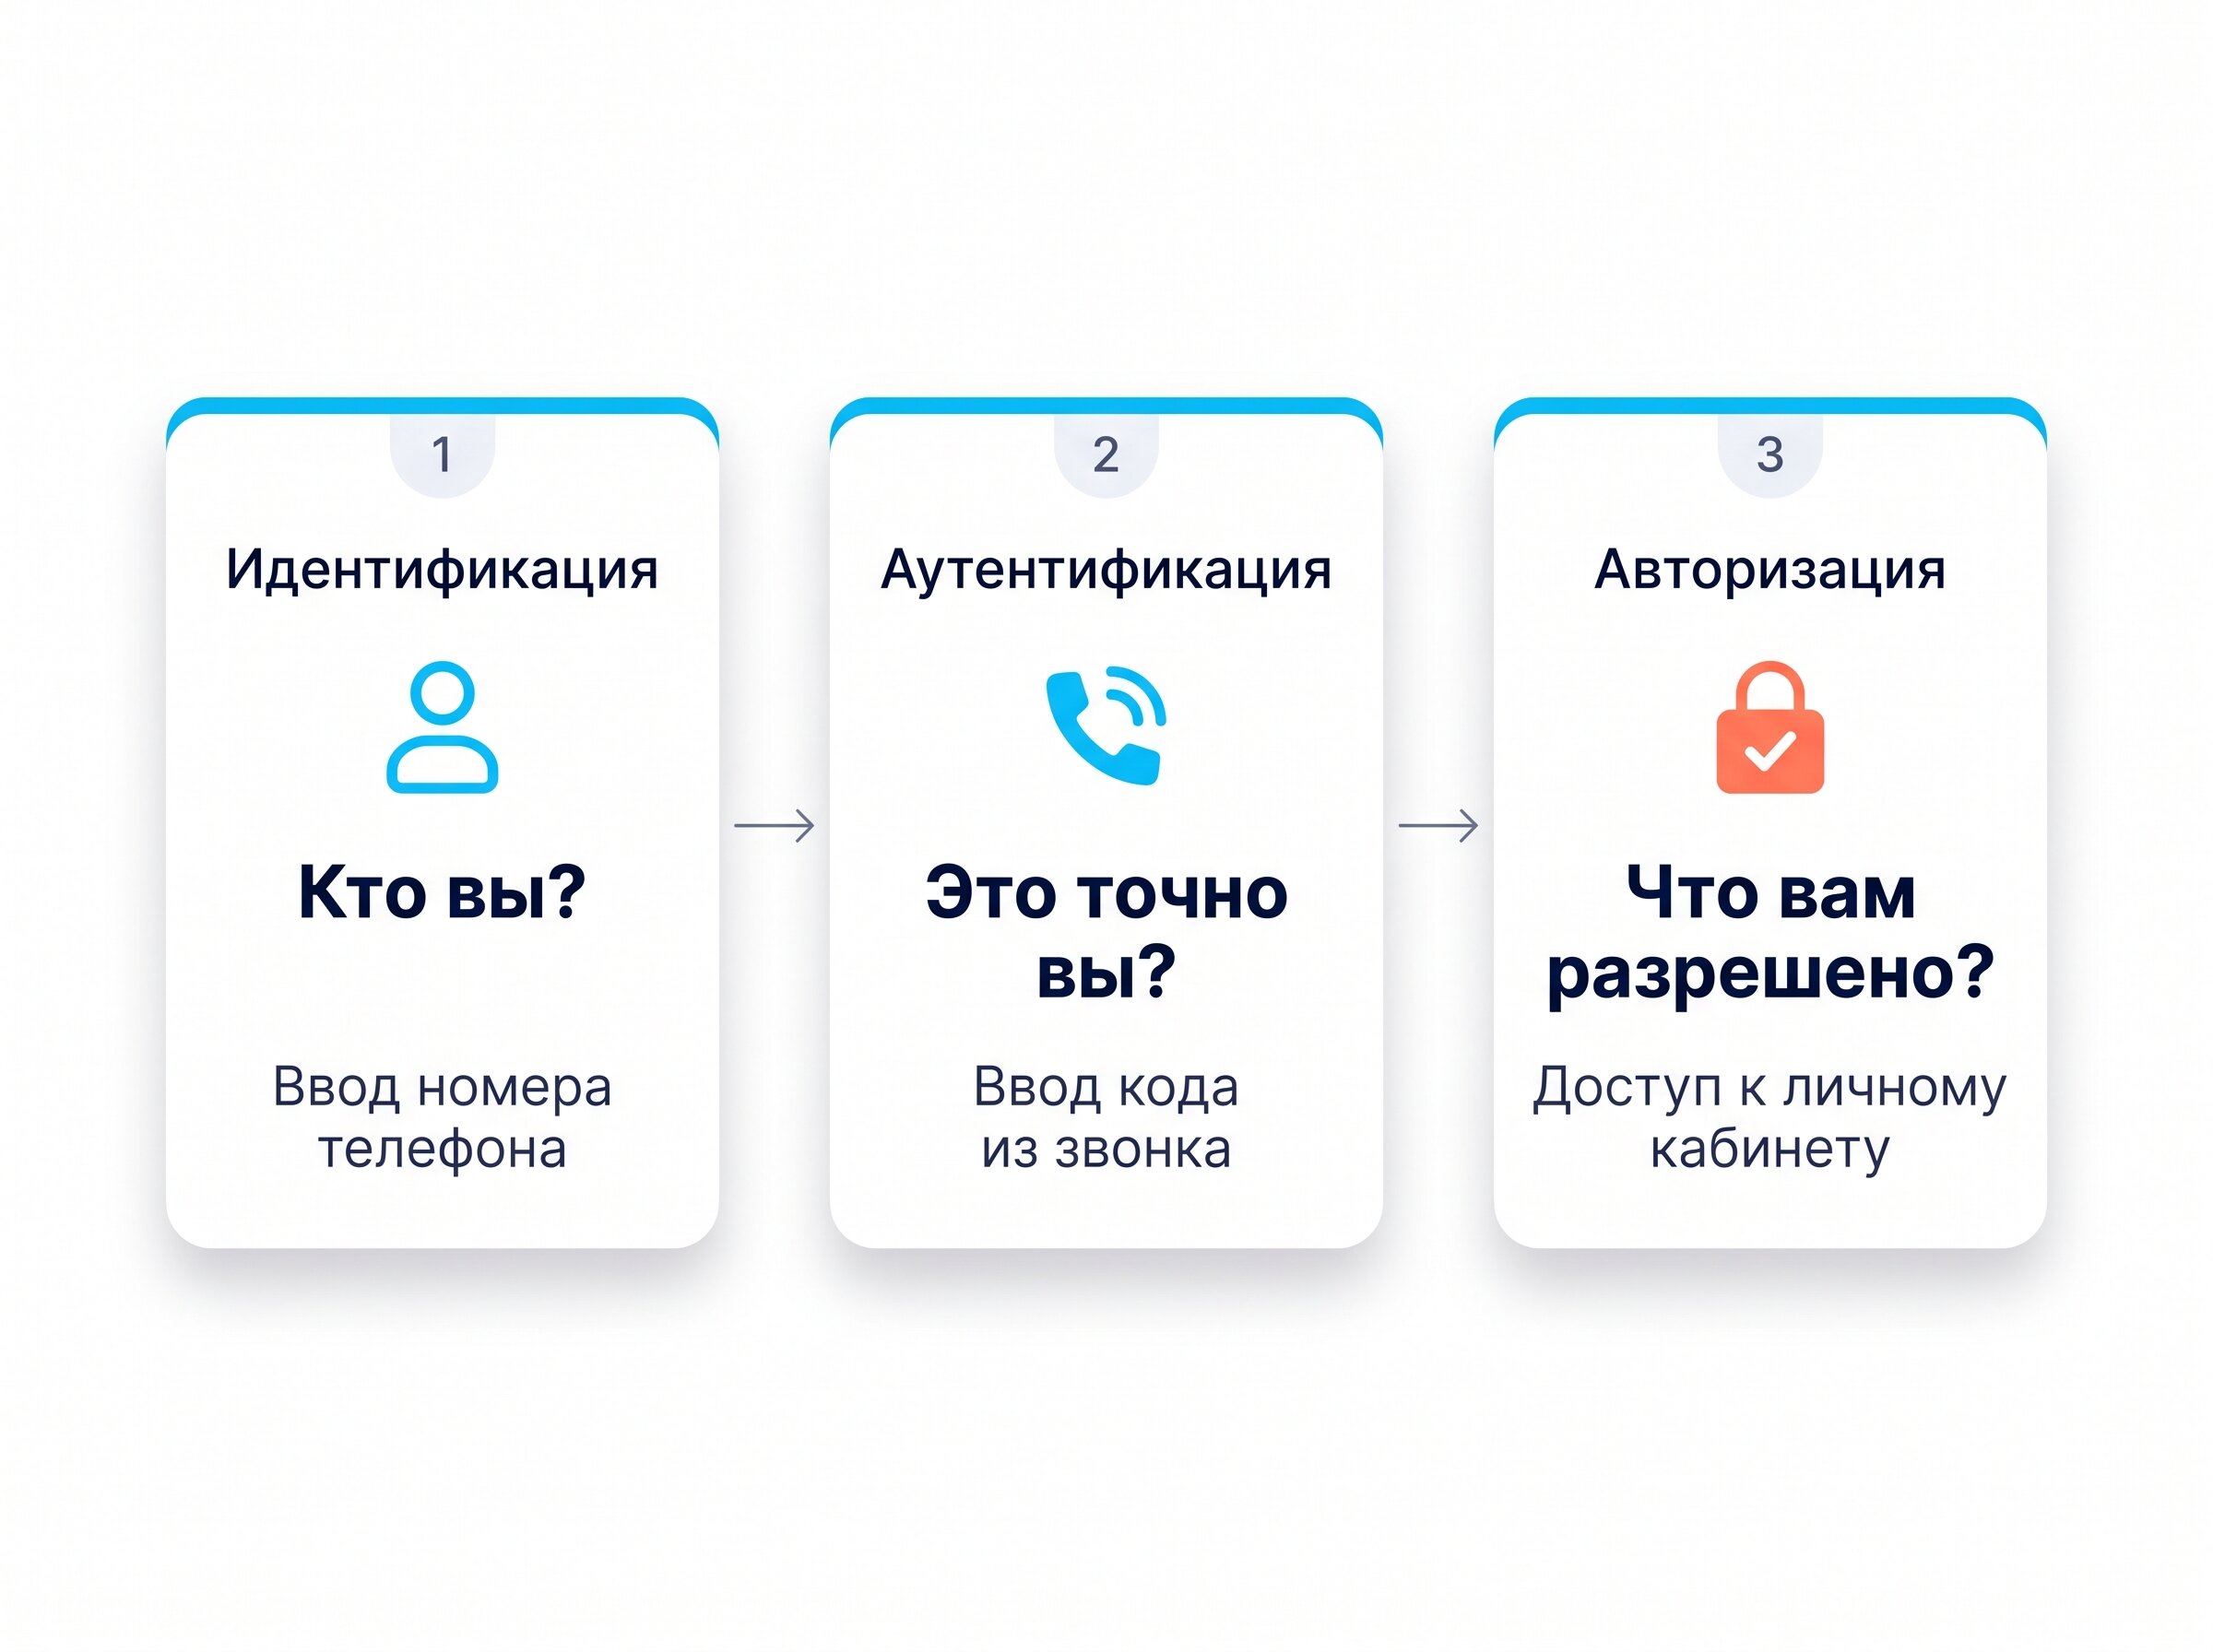
Три термина постоянно путают, хотя разница между ними принципиальная.
Идентификация отвечает на вопрос «кто вы» — пользователь вводит номер телефона. Аутентификация проверяет, действительно ли это тот человек, за которого он себя выдаёт, — для этого нужен код. Авторизация определяет, что именно пользователю разрешено делать после проверки, например, открывает доступ к личному кабинету.
|
Термин |
Что проверяется |
Пример |
|
Идентификация |
Кто вы? |
Ввод номера телефона |
|
Аутентификация |
Вы действительно тот, кем представляетесь? |
Ввод кода из звонка |
|
Авторизация |
Что вам разрешено делать? |
Доступ к личному кабинету |
Авторизация по звонку обеспечивает безопасность учётной записи именно на этапе аутентификации — она подтверждает, что телефон и запрос принадлежат одному человеку.
Почему не SMS единым доставляются коды
SMS долго оставался стандартом подтверждения личности, но у него есть три структурные проблемы, которые обходятся бизнесу в реальные деньги.
Стоимость. Одно SMS-сообщение стоит от 2 до 4 рублей, тогда как Flash Call обходится от 0,60 до 0,90 рублей за проверку. При тысячах авторизаций в день разница выливается в существенную экономию бюджета на коммуникации.
Доставка. Код может не дойти по нескольким причинам:
- перегрузка сети мобильного оператора;
- спам-фильтры на уровне оператора или устройства;
- переполненная память телефона;
- ограничения при роуминге на международных номерах;
- технический сбой на стороне SMS-шлюза;
- блокировка иностранных номеров-отправителей.
Безопасность. SMS-канал уязвим для перехвата вредоносным программным обеспечением и для SIM-swap-атак, когда мошенник переоформляет чужую сим-карту на себя. Оба сценария авторизация через звонок усложняет технически — перехватить короткий сброшенный вызов сложнее, чем текстовое сообщение.
Как работает авторизация по звонку: механизм изнутри
Технология строится на связке трёх элементов — самого метода, конкретной реализации вроде Flash Call и API, через который звонок интегрируется в приложение или сайт.
Что видит пользователь
Путь пользователя занимает несколько секунд:
- Пользователь вводит номер телефона и нажимает «Получить код».
- Система инициирует автоматический входящий звонок на этот номер.
- Звонок сбрасывается через 1–2 секунды — отвечать не нужно.
- Приложение автоматически считывает последние 4 цифры входящего номера.
- Система сверяет цифры — пользователь авторизован.
Весь процесс занимает 1–5 секунд — быстрее, чем открыть SMS и скопировать код вручную.
Что происходит на сервере
С технической стороны провайдер услуги предоставляет API, через который сайт или приложение отправляет запрос на инициирование звонка. Сервер генерирует уникальный номер для конкретной попытки авторизации, дозванивается до пользователя и верифицирует совпадение цифр на своей стороне. Компания-провайдер отвечает за простоту интеграции — это одно из преимуществ технологии для разработчиков.
Три типа авторизации по звонку
Авторизация по звонку объединяет три метода с разными сценариями применения.
|
Тип |
Кто инициирует звонок |
Что делает пользователь |
Скорость |
Лучший сценарий |
|
Flash Call |
Система |
Ничего или вводит |
Мгновенно |
Массовая |
|
Call Me |
Пользователь |
Звонит на |
Мгновенно |
Когда важно |
|
Voice Password |
Система |
Прослушивает и |
3–10 сек |
Пожилая |
Flash Call — авторизация по входящему сброшенному звонку
Flash Call — самый распространённый и экономичный вариант: система сбрасывает входящий звонок, приложение считывает последние цифры номера без участия или с участием пользователя, услуга для абонента остаётся бесплатной.
Call Me — авторизация через исходящий звонок пользователя
Call Me работает в обратную сторону: пользователь сам звонит на указанный номер, подтверждая тем самым намерение зарегистрироваться или войти. Этот метод снижает конверсию, так как требует от человека звонка на незнакомый номер.
Voice Password — голосовое сообщение с одноразовым кодом
Voice Password — самый классический подход: голосовой робот озвучивает одноразовый код, пользователь вводит его вручную. Метод не требует интернета и работает даже на кнопочном телефоне, поэтому он удобен для пожилой аудитории и людей с ограничениями по зрению.
Каскадная авторизация: комбинация методов ради максимальной конверсии
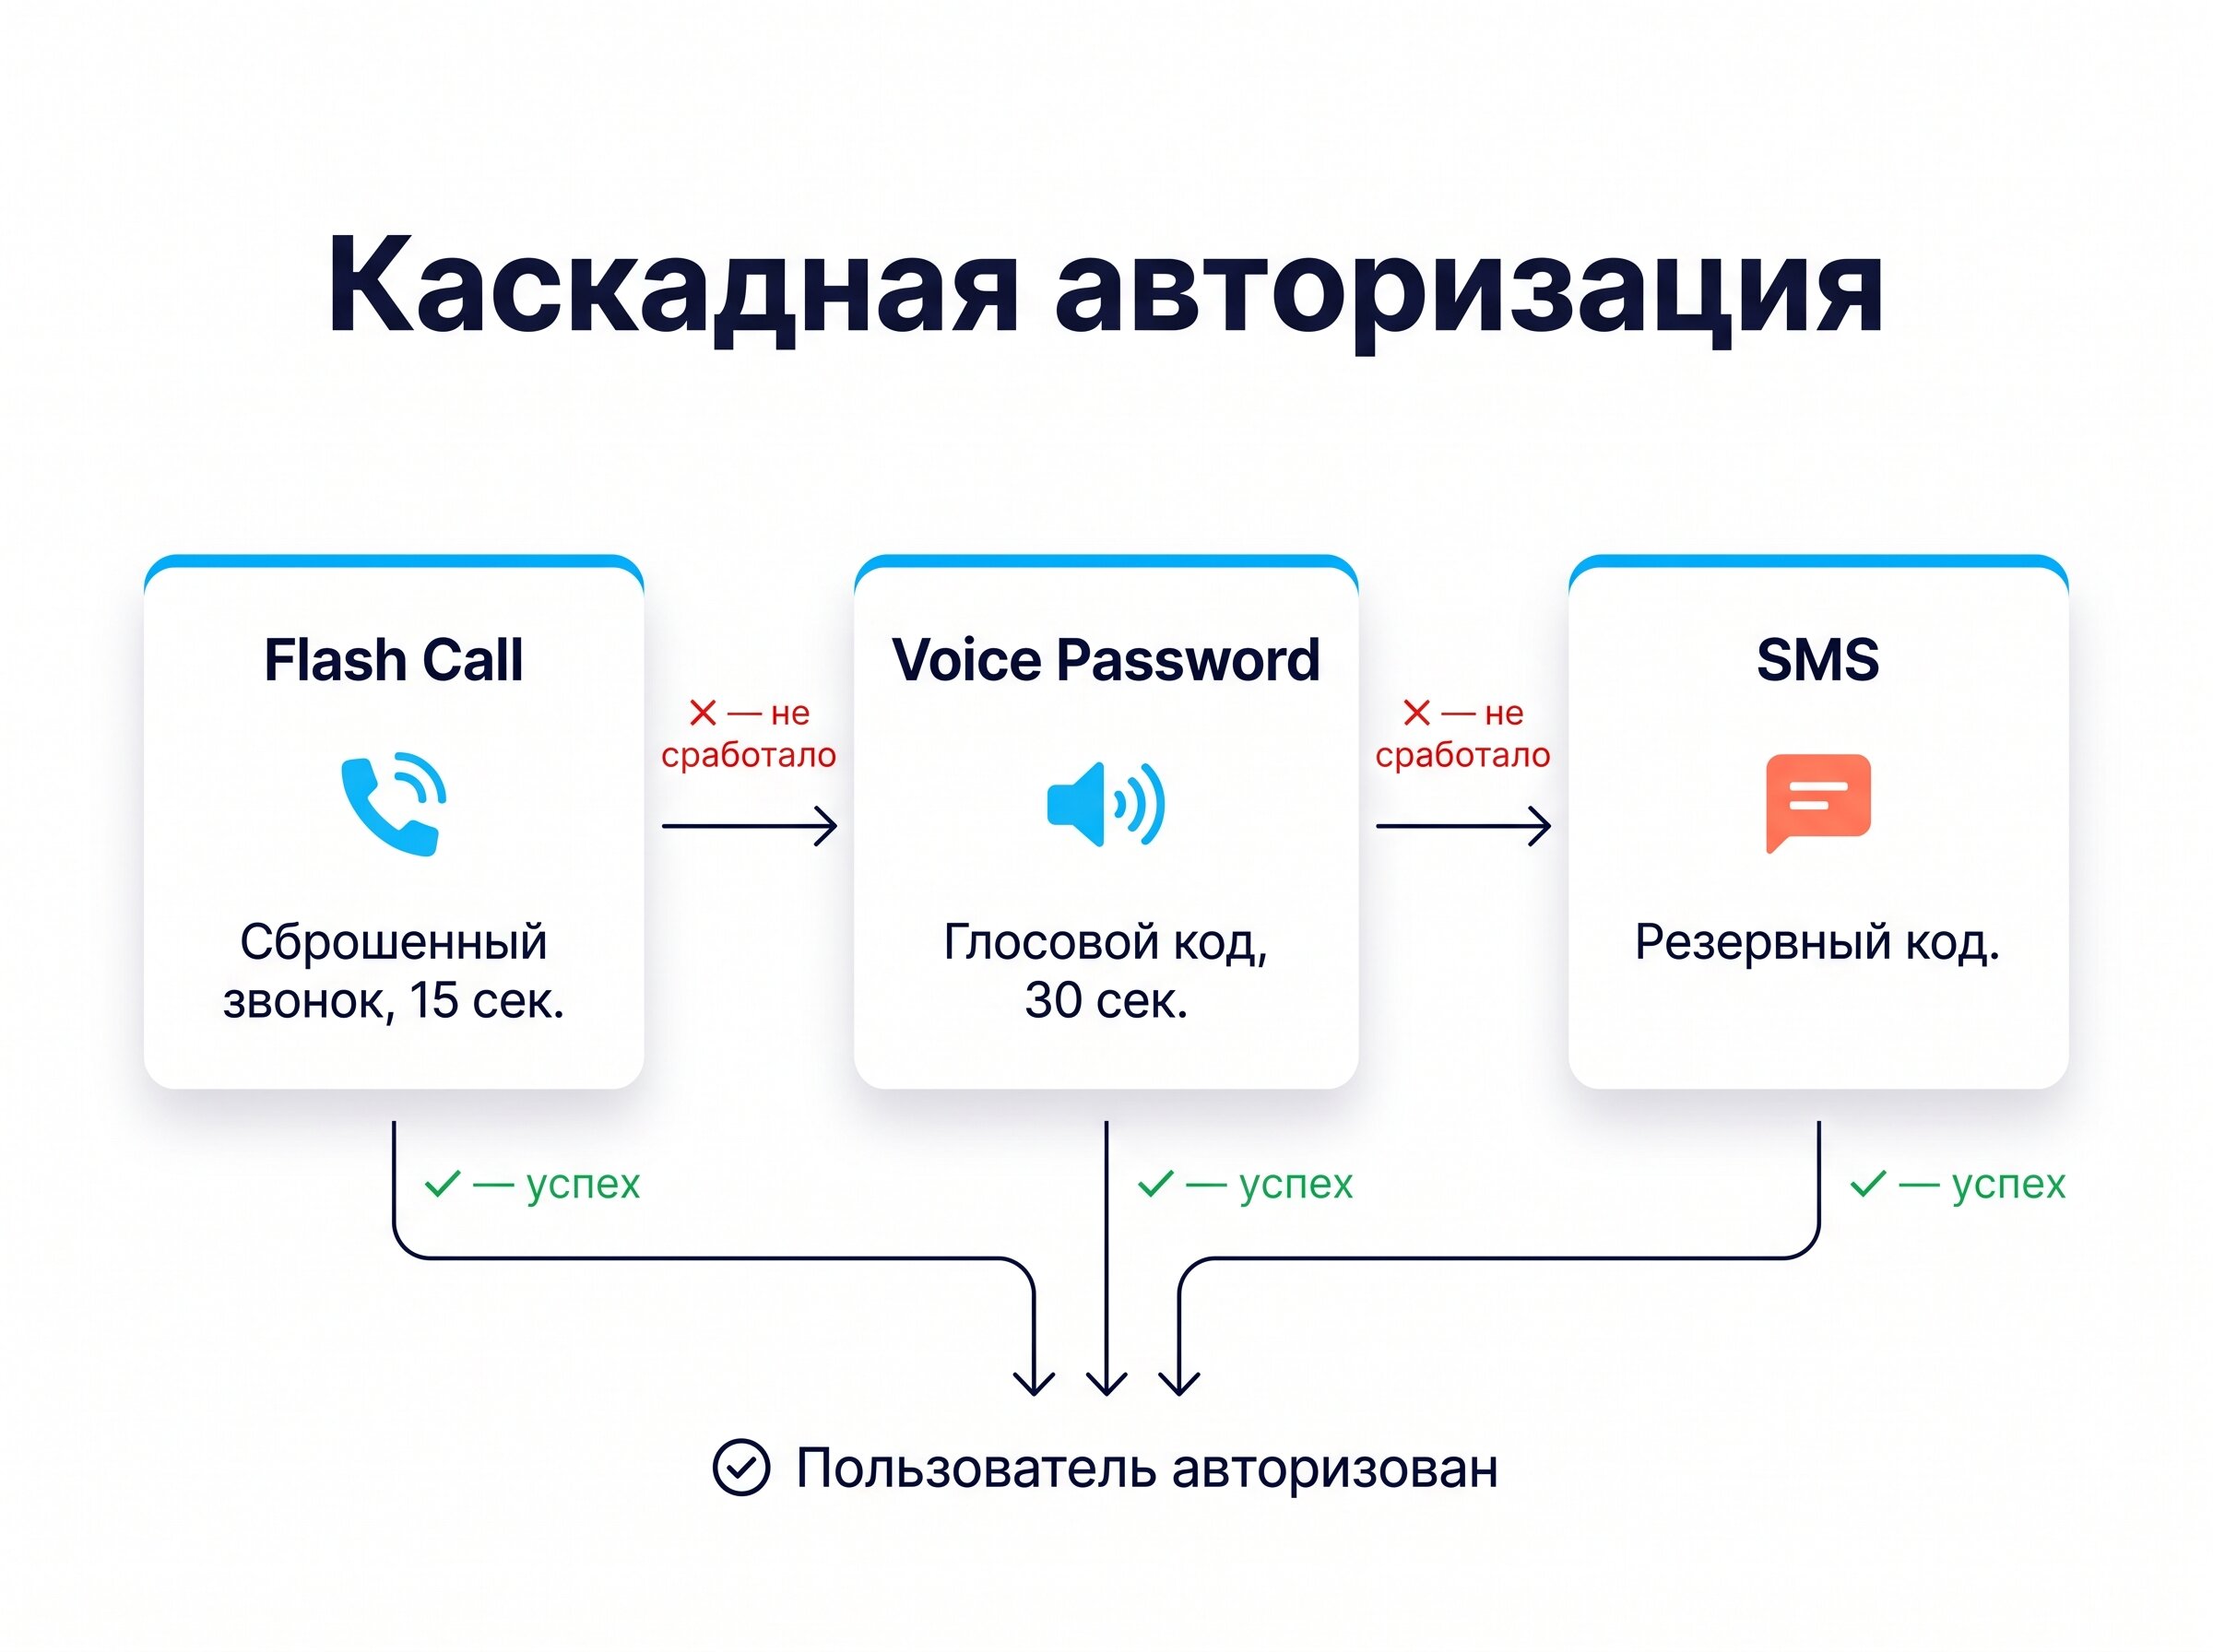
Ни один канал не гарантирует стопроцентную доставку, поэтому бизнесу выгодно выстраивать резервную цепочку из нескольких методов сразу. Такая схема называется каскадной авторизацией — она последовательно подключает более надёжные, но и более дорогие способы, если предыдущий не сработал.
Типичный пример каскада Flash Call → Voice Password → SMS выглядит так:
- пользователь вводит номер и запрашивает код;
- система инициирует Flash Call — сброшенный звонок с уникального номера;
- при успехе приложение считывает номер, пользователь авторизован;
- если звонок не принят за 15 секунд, система переключается на Voice Password;
- голосовой робот звонит и диктует 4-значный код;
- при неудаче через 30 секунд система отправляет SMS с кодом в качестве последнего резерва.
Такая гибкая схема позволяет бизнесу комбинировать методы в собственном порядке приоритетов — от самого дешёвого варианта к самому надёжному, сохраняя высокий процент успешных авторизаций даже при сбоях на одном из этапов.
Где применяется авторизация по звонку
Технология выходит далеко за рамки простой регистрации на сайте. Основные сценарии использования:
- регистрация нового аккаунта — верификация реального номера и повышение качества клиентской базы;
- двухфакторная аутентификация при входе в систему;
- подтверждение платежей и финансовых транзакций;
- восстановление пароля без риска перехвата кода;
- подключение к публичному Wi-Fi согласно требованиям законодательства РФ;
- доступ к корпоративным системам и CRM для удалённых сотрудников;
- подтверждение заказов и бронирований в e-commerce и доставке;
- защита от ботов и автоматических регистраций.
Учётная запись пользователя защищается через этот метод практически в каждом из перечисленных сценариев — технология снижает риски мошенничества там, где раньше полагались только на пароль или SMS.
Как внедрить авторизацию по звонку
Технические требования и процесс интеграции
Подключение через API — одно из самых простых технических решений на рынке аутентификации. Для старта потребуется:
- действующий аккаунт у провайдера услуги Flash Call;
- API-ключ для аутентификации запросов;
- серверная часть для отправки POST-запроса на инициирование звонка;
- логика проверки статуса верификации через webhook или polling;
- для Android — разрешение READ_CALL_LOG или READ_PHONE_STATE;
- тестовые номера для проверки интеграции в песочнице;
- российский номер телефона, мобильный или городской, для корректной работы сервиса.
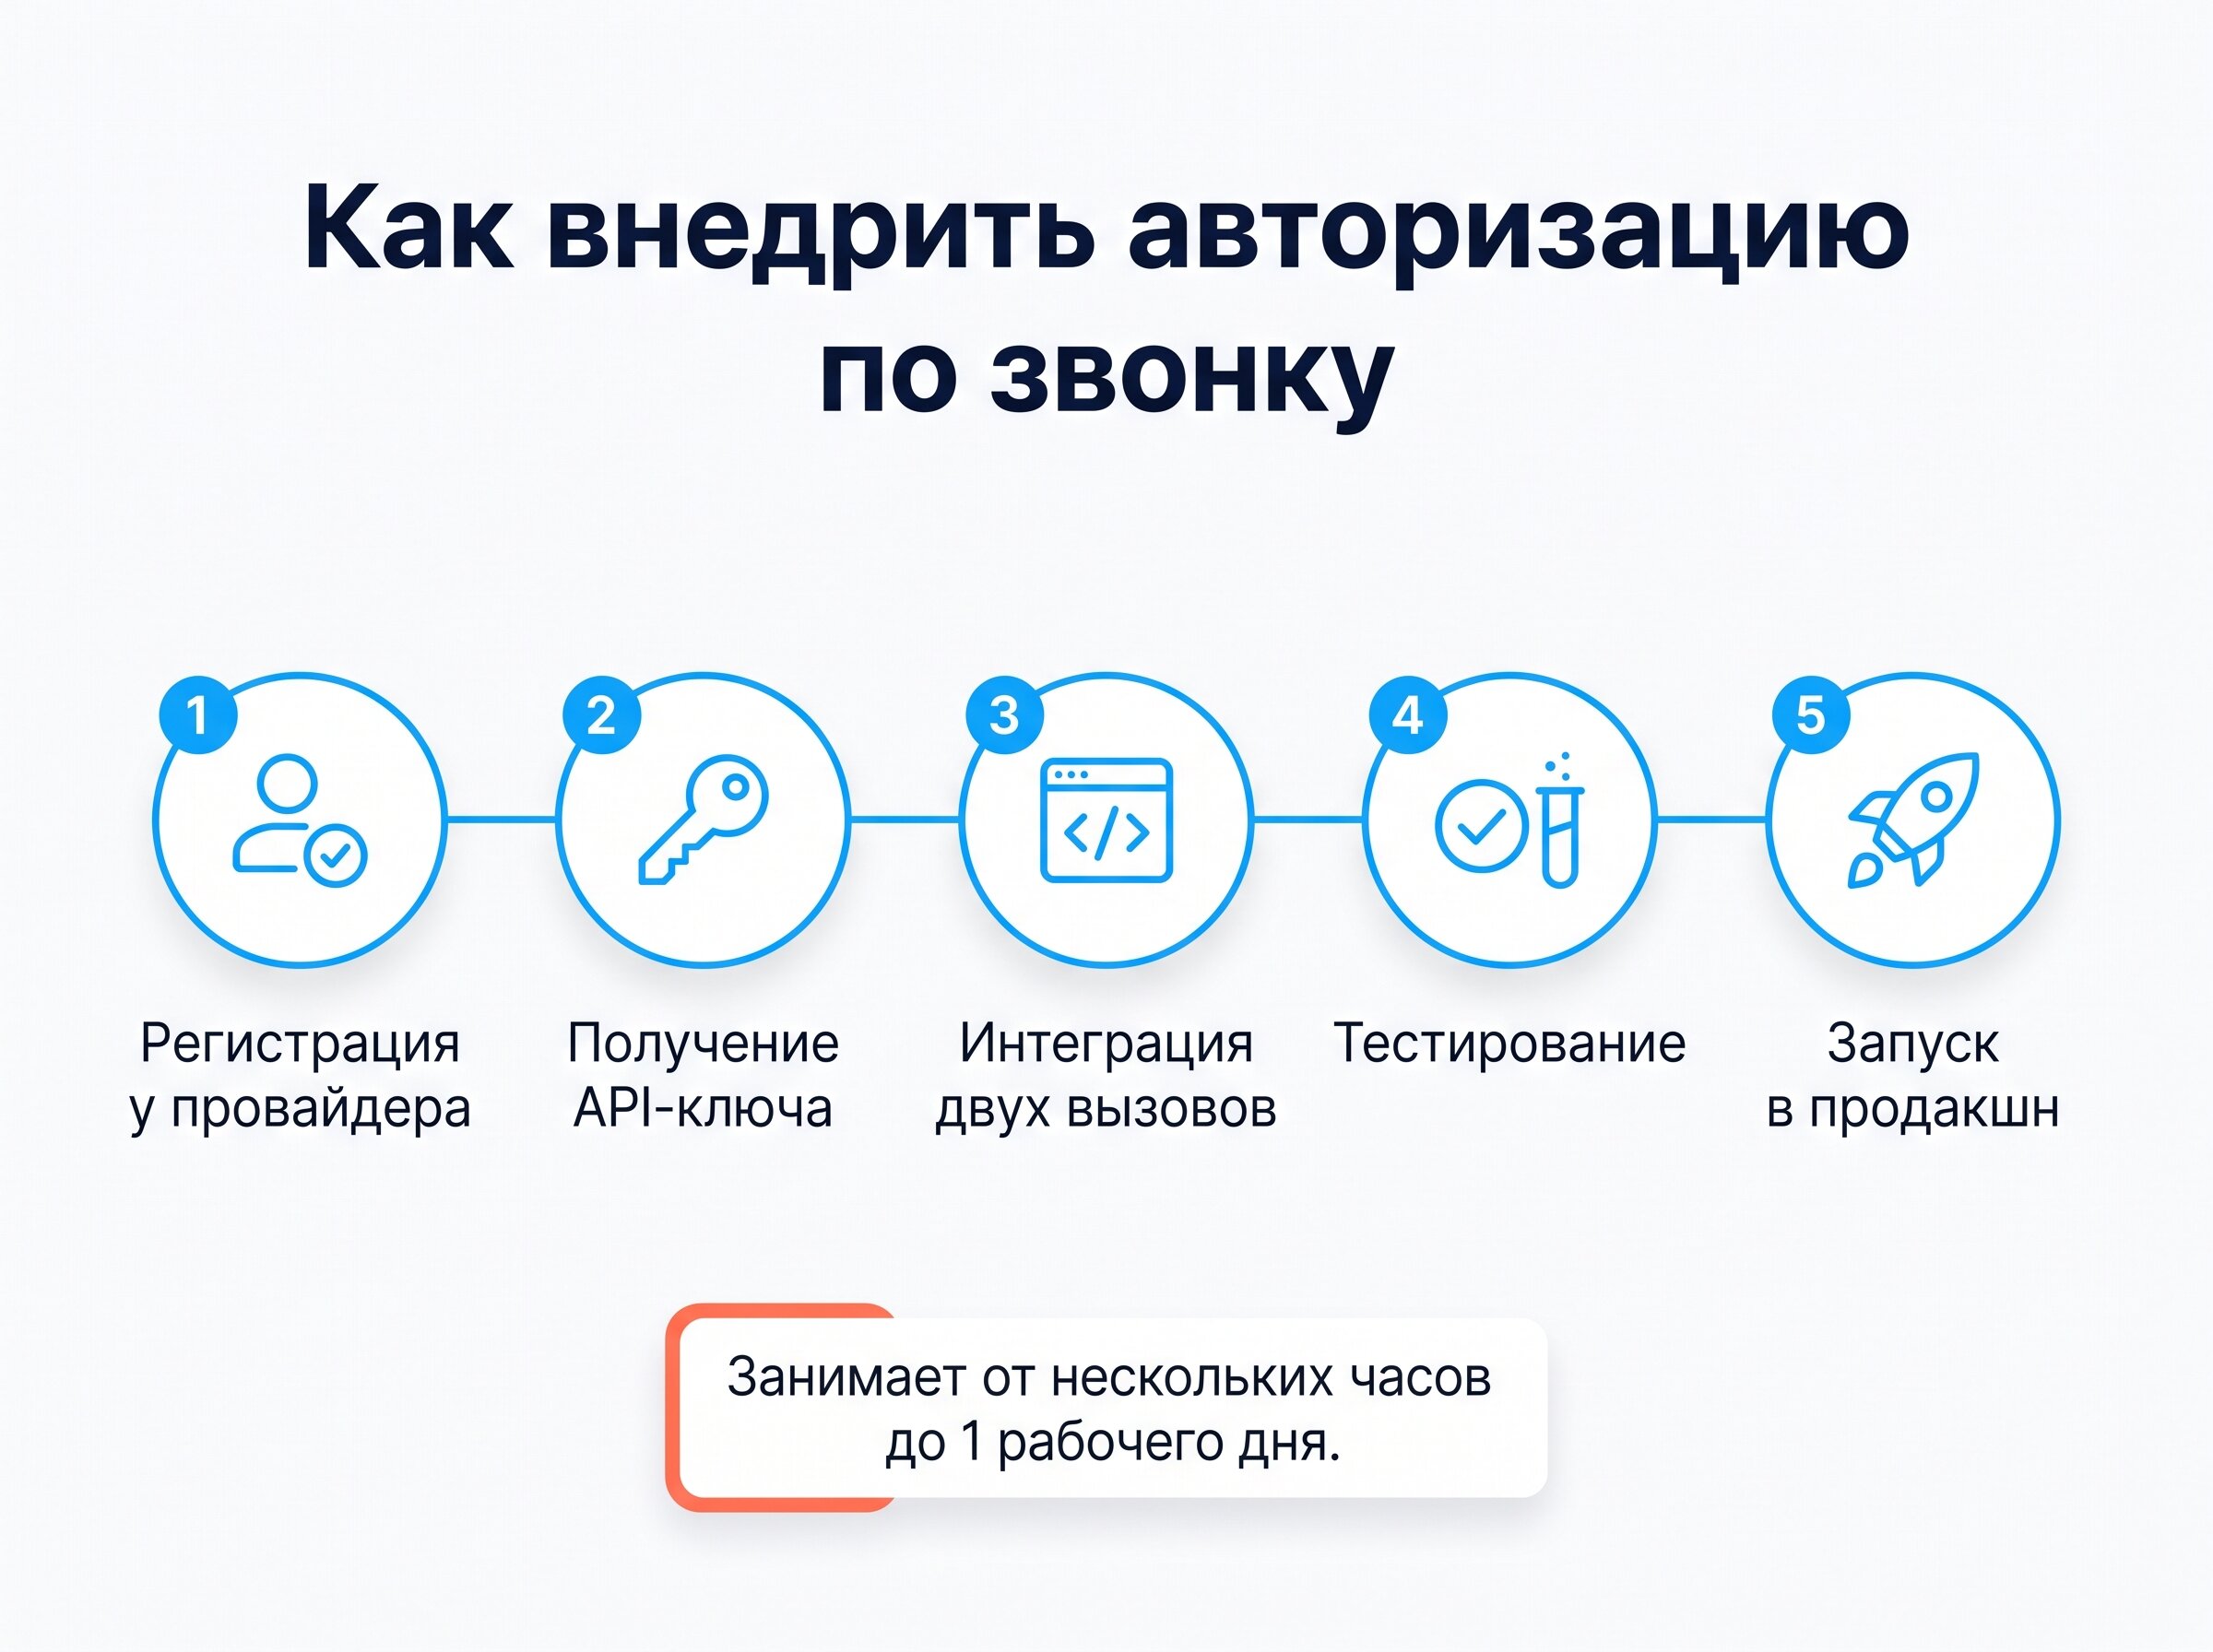
Стандартный процесс подключения выглядит так: регистрация у провайдера → получение API-ключа → интеграция двух вызовов → тестирование → запуск в продакшн. У опытного разработчика на всё уходит от нескольких часов до одного рабочего дня — а при работе с ИИ ещё быстрее.
На что смотреть при выборе провайдера
Провайдер отвечает за качество услуги, поэтому перед подключением стоит проверить несколько параметров:
- покрытие — работа с российскими и международными номерами телефона;
- модель тарификации — оплата за каждый инициированный звонок или только за успешные авторизации;
- надёжность и SLA — гарантированный uptime и скорость доставки;
- качество технической документации и поддержки API;
- поддержку каскадной схемы авторизации;
- бесплатный тестовый период;
- соответствие требованиям 152-ФЗ;
- скорость реакции технической поддержки.
Авторизация по звонку — инвестиция в конверсию и безопасность
Технология дополняет классический и надёжный SMS-канал, предлагая быстрый и дешёвый способ подтвердить личность пользователя. Flash Call и VoiceCode экономят бюджет на коммуникации, а интеграция через API занимает минимум времени даже у команды без большого опыта. Для бизнеса, который теряет клиентов из-за недоставленных кодов, переход на звонковую верификацию — практичный шаг с быстрой окупаемостью.
Часто задаваемые вопросы
Что такое авторизация по звонку?
Метод двухфакторного подтверждения личности через телефонный звонок вместо SMS или пароля. Система звонит на номер пользователя, а факт звонка или введённый код служит доказательством, что телефон принадлежит именно этому человеку.
Чем авторизация по звонку отличается от SMS-верификации?
Звонок обходится дешевле SMS в 3–7 раз — от 1,7–2,00 ₽ против 7–15 ₽ за сообщение — и доставляется практически мгновенно, не попадая под спам-фильтры операторов и устройств.
Какие типы авторизации по звонку существуют?
Три основных метода: Flash Call — сброшенный входящий звонок, Call Me — исходящий звонок от пользователя, Voice Password — голосовое сообщение с озвученным кодом.
Что происходит, если звонок не проходит?
Каскадная схема автоматически подключает резервный метод: при неудаче Flash Call система переключается на Voice Password, а при повторной неудаче отправляет SMS с кодом.
Как быстро можно интегрировать Flash Call?
Благодаря простоте API интеграция занимает от нескольких часов до одного рабочего дня — процесс включает регистрацию, получение ключа, два вызова API и тестирование. В отдельных случаях подключить отправку кодов в голосовые каналы можно менее чем за час.
Работает ли авторизация по звонку для международных номеров?
Описанные сервисы отправки кодов работают по всему миру. От страны к стране различаются цены и процент доставленных кодов в каждом из каналов.
В чём разница между аутентификацией и авторизацией?
Аутентификация подтверждает личность — что человек действительно тот, за кого себя выдаёт. Авторизация определяет права доступа уже после проверки — что именно этому пользователю разрешено делать в системе.